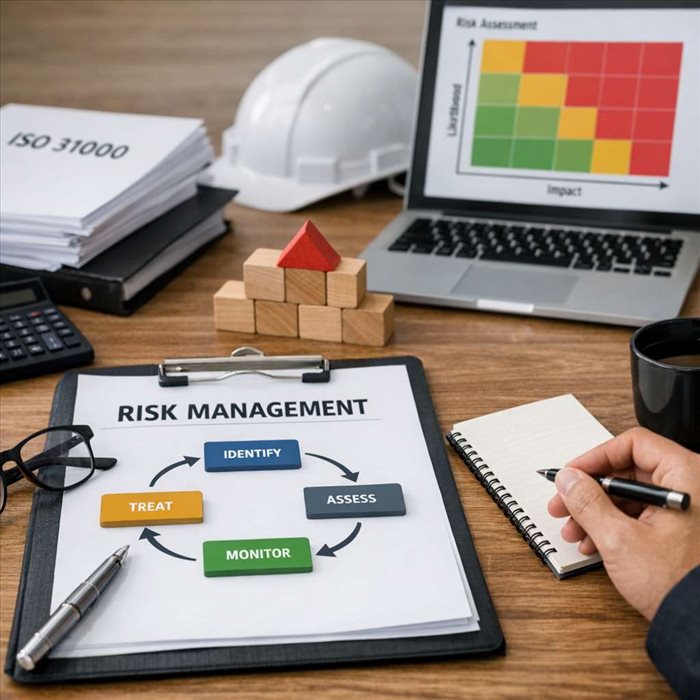
Dans un contexte économique marqué par l’incertitude, les organisations cherchent à mieux anticiper les menaces sans freiner leurs projets. La formation ISO 31000 répond à cet enjeu en donnant une méthode structurée pour comprendre, évaluer et piloter les risques, quel que soit le secteur d’activité.
La norme ISO 31000 est un référentiel international consacré au management des risques. Elle ne fixe pas d’exigences de certification comme certaines normes ISO, mais propose des principes, un cadre et un processus pour aider les organisations à prendre de meilleures décisions face à l’incertitude.
Son intérêt tient à sa souplesse. Elle peut être utilisée par une entreprise industrielle, une collectivité, une association, un établissement de santé ou une organisation de services. L’objectif n’est pas de supprimer tous les risques, ce qui serait irréaliste, mais de les identifier, de les analyser et de les traiter de manière cohérente avec la stratégie, les ressources et les responsabilités de chacun.
Une formation ISO 31000 permet donc de passer d’une approche souvent intuitive à une démarche plus structurée. Elle aide les professionnels à parler un langage commun, à hiérarchiser les priorités et à intégrer le risque dans la gouvernance, les projets, les processus opérationnels et les décisions quotidiennes.
Les organisations sont exposées à des risques multiples : financiers, juridiques, cyber, humains, environnementaux, réputationnels ou opérationnels. Une mauvaise anticipation peut entraîner des pertes importantes, une interruption d’activité, des sanctions ou une dégradation de la confiance des parties prenantes. La formation permet de comprendre comment transformer cette exposition en levier de maîtrise.
Se former au management des risques est aussi utile pour améliorer la qualité des décisions. En identifiant les incertitudes avant de lancer un projet, un comité de direction ou une équipe opérationnelle peut arbitrer plus sereinement. La norme encourage une approche proportionnée : tous les risques ne nécessitent pas le même niveau d’analyse ni les mêmes moyens de traitement.
Cette logique rejoint d’autres démarches de prévention. Par exemple, les organisations qui travaillent sur les démarches de prévention en santé et sécurité au travail retrouvent dans ISO 31000 une méthode complémentaire pour structurer l’identification, l’évaluation et le suivi des situations à risque.
Le contenu varie selon les organismes et le niveau visé, mais les formations s’appuient généralement sur les trois grands volets de la norme : les principes, le cadre organisationnel et le processus de gestion des risques. Les participants découvrent d’abord les notions essentielles : risque, opportunité, appétence au risque, critères d’évaluation, traitement et surveillance.
Une partie importante est consacrée à la méthodologie d’analyse. Elle comprend l’identification des événements possibles, l’étude de leurs causes, l’évaluation de leurs conséquences et la probabilité d’occurrence. Les apprenants travaillent souvent sur des matrices de risques, des cartographies, des registres de suivi et des plans d’action.
Les formations les plus opérationnelles incluent des cas pratiques. Ces exercices permettent d’appliquer les concepts à des situations concrètes : lancement d’un nouveau service, dépendance à un fournisseur critique, changement réglementaire, incident informatique ou projet de transformation interne. Cette mise en pratique est essentielle pour éviter une approche trop théorique.
La formation ISO 31000 s’adresse à un public large. Elle concerne d’abord les responsables qualité, conformité, audit interne, contrôle interne, sécurité, environnement ou gestion de projet. Elle est également pertinente pour les dirigeants, managers et membres de comités de pilotage qui doivent intégrer le risque dans la stratégie.
Les consultants, formateurs et auditeurs peuvent aussi y trouver un intérêt, notamment lorsqu’ils accompagnent des organisations dans la mise en place de systèmes de management. Même si ISO 31000 n’est pas une norme certifiable au sens classique, sa maîtrise renforce la crédibilité des professionnels chargés de structurer une démarche globale de prévention et de décision.
Le niveau d’entrée dépend du parcours choisi. Une initiation convient aux personnes qui découvrent la notion de risque. Une formation avancée s’adresse plutôt aux profils qui doivent concevoir un dispositif, animer des ateliers, piloter une cartographie ou conseiller la direction. Dans tous les cas, une connaissance minimale du fonctionnement de l’organisation facilite l’appropriation des outils.
Les organismes proposent généralement plusieurs formats. Le premier niveau est une formation d’introduction d’un ou deux jours, centrée sur les fondamentaux de la norme, le vocabulaire et les étapes du processus. Ce format convient aux professionnels qui veulent comprendre rapidement les principes du référentiel ISO 31000.
Un parcours plus complet peut durer trois à cinq jours. Il aborde la conception d’un cadre de management des risques, la gouvernance, la communication, les rôles, les responsabilités et les outils d’évaluation. Il intègre davantage d’exercices, parfois avec une étude de cas fil rouge permettant de construire une cartographie de risques complète.
Certains parcours préparent à des examens ou à des attestations délivrées par l’organisme de formation. Il ne faut toutefois pas confondre ces attestations avec une certification ISO de l’organisation. ISO 31000 fournit une ligne directrice ; elle ne donne pas lieu à une certification officielle du système de management comme ISO 9001 ou ISO 14001.
Le choix d’une formation doit d’abord dépendre des objectifs professionnels. Une personne qui souhaite sensibiliser son équipe n’aura pas les mêmes besoins qu’un responsable chargé de déployer une cartographie à l’échelle d’un groupe. Il est donc utile de vérifier le programme, les prérequis, la durée et la place accordée aux cas pratiques.
La qualité du formateur est un autre critère important. Un intervenant ayant une expérience réelle du terrain pourra illustrer la norme avec des exemples concrets : risques fournisseurs, continuité d’activité, conformité réglementaire, crise sociale, sûreté, cybersécurité ou gouvernance. Cette dimension pratique permet de relier la théorie aux contraintes de l’entreprise.
Le format doit également être étudié. Le présentiel favorise les échanges et les ateliers collectifs. Le distanciel peut être adapté pour une première approche ou pour des professionnels géographiquement dispersés. Certaines organisations privilégient l’intra-entreprise afin d’adapter les exercices à leurs enjeux, leurs processus et leur niveau de maturité.
Au-delà des outils, ISO 31000 invite à développer une véritable culture du risque. Cela signifie que les collaborateurs ne se contentent pas de signaler les problèmes une fois qu’ils apparaissent, mais apprennent à anticiper les incertitudes, à partager les informations utiles et à contribuer aux décisions de prévention.
Cette culture suppose une communication claire. Les risques doivent être présentés de manière compréhensible, avec des critères partagés et des responsabilités définies. Une cartographie trop complexe ou déconnectée de la réalité opérationnelle risque de rester inutilisée. À l’inverse, un dispositif simple, actualisé et porté par le management devient un outil d’aide à la décision.
La norme peut aussi dialoguer avec d’autres approches transversales. Les organisations qui s’intéressent à la responsabilité sociétale des organisations peuvent utiliser le management des risques pour mieux prendre en compte les impacts sociaux, environnementaux et éthiques dans leurs arbitrages.
À l’issue d’une formation bien construite, les participants doivent être capables de lire et d’interpréter la norme, mais surtout de l’appliquer. Ils peuvent contribuer à définir des critères de risque, organiser des ateliers, documenter les analyses et proposer des traitements cohérents avec les priorités de l’organisation.
Les bénéfices se mesurent aussi dans la gouvernance. Un management des risques structuré facilite la remontée d’informations, clarifie les arbitrages et renforce la capacité d’anticipation. Il peut réduire les décisions prises dans l’urgence et améliorer la préparation aux crises. Pour les équipes, il apporte un cadre commun et une meilleure lisibilité des responsabilités.
La formation ISO 31000 ne remplace pas l’expérience terrain, mais elle donne une méthode robuste pour l’organiser. Dans un environnement instable, cette compétence devient de plus en plus recherchée. Elle aide les organisations à protéger leurs activités, à saisir certaines opportunités et à construire des décisions plus solides face à l’incertitude.